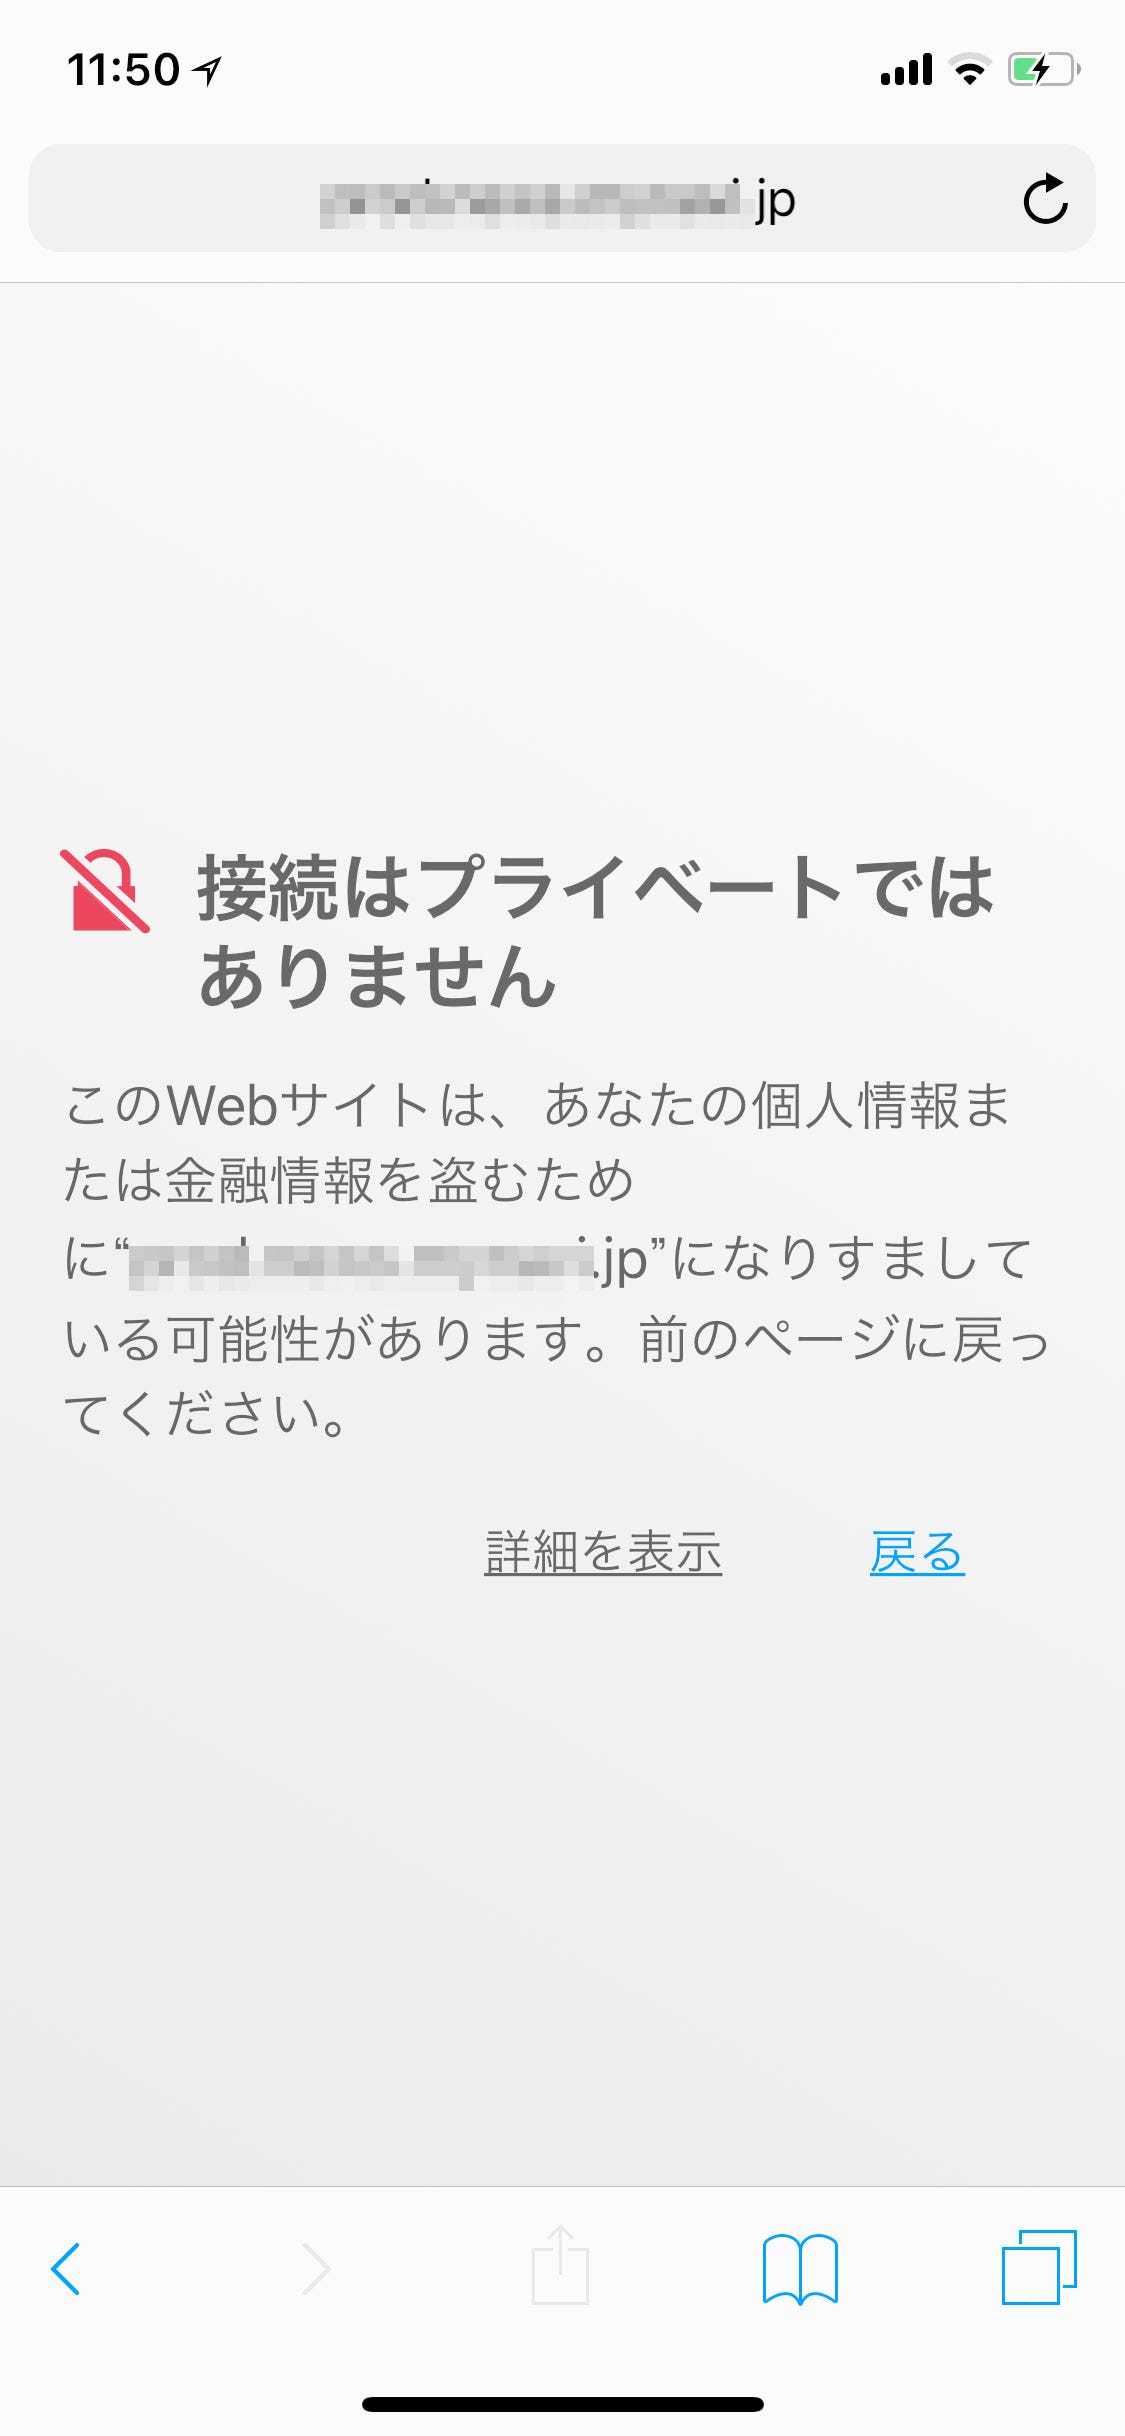
Webサイトを閲覧しようとした瞬間、画面いっぱいに赤い警告アイコンとともに「接続はプライベートではありません」という見慣れないメッセージが表示され、冷や汗をかいた経験を持つ方は少なくありません。「自分のPCやスマートフォンがハッキングされたのではないか」「ウイルスに感染して個人情報が抜き取られるのではないか」と、SNSや知恵袋などでも連日不安の声が投稿されています。
しかし、画面に現れるこの警告は、デバイスの乗っ取りを意味するものではありません。ブラウザが通信経路の危険を検知し、ユーザーの安全を確保するために作動させた「安全装置(保護機能)」です。2026年現在のWebセキュリティ環境を前提に、このエラーが発生する根本的なメカニズム、警告を無視して進む行為に潜むリスク、そして誰でも数分で実践できる安全な解決手順を論理的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:警告の本質は端末のウイルス感染ではなく、ブラウザとサーバー間の「暗号化通信(SSL/TLS認証)」が正常に成立していない状態の通知です。
- 要点2:原因はWebサイト側の証明書不備だけでなく、端末の時計のズレ、フリーWi-Fiの認証未完了、セキュリティソフトの過剰検知など多岐にわたります。
- 要点3:警告を無視して強行突破すると通信の盗聴や改ざんのリスクに晒されるため、原因を冷静に切り分け、個人情報を入力するサイトでは絶対に安易なアクセスを行わない姿勢が求められます。
突然の警告画面!「接続はプライベートではありません」が出る決定的な原因
Google Chromeをはじめとする主要ブラウザで表示される「接続はプライベートではありません」というGoogle Chrome 警告は、対象のWebサイトと端末の間で行われるHTTPS暗号化通信に異常が発生したことを示しています。通常、安全なWebサイトは公的な認証局から発行された「SSL/TLSサーバー証明書」を保持しており、通信内容を暗号化して第三者による盗聴やなりすましを防いでいます。
この警告が画面に突きつけられる直接的な接続はプライベートではありません 原因は、ブラウザが「この通信相手は本当に名乗っている通りの安全なサーバーなのか」を確認できなかった点にあります。具体的な要因は、大きく「Webサイト(サーバー)側の問題」と「閲覧者(クライアント)側の環境問題」の2つに大別されます。
画面左下に小さく表示される英字のエラーコードを確認すると、何が起きているのかを瞬時に特定できます。代表的なコードの意味は以下の通りです。
- NET::ERR_CERT_COMMON_NAME_INVALID:証明書に登録されているドメイン名と、実際にアクセスしているURLが一致していない状態。サーバー移転時の設定ミスや偽サイトへの誘導時に発生します。
- NET::ERR_CERT_DATE_INVALID:SSLサーバー証明書の有効期限が切れている、あるいは端末側の内部時計が狂っている場合に表示されます。
- NET::ERR_CERT_AUTHORITY_INVALID:信頼できる正規の認証局から発行されていない、いわゆる「自己署名証明書(オレオレ証明書)」が使われている状態です。
- SSLサーバー証明書 エラー全般:暗号化の鍵が古すぎる場合や、通信経路でデータが遮断された際に複合的に発生します。
【実態検証】「ハッキングされた?」ネットの噂と現場で起きているリアル
X(旧Twitter)や各種コミュニティを調査すると、「突然画面が真っ赤になって警告が出た。スマホが遠隔操作されているのでは」「クレジットカード情報を盗まれたかもしれない」といったパニックに近い投稿が毎日のように見受けられます。しかし、現場のセキュリティエンジニアや専門機関のデータが示す現実は、ユーザーの思い込みとは大きく異なります。
独立行政法人情報処理推進機構(IPA)などが発信するセキュリティ知見に基づくと、このエラー画面自体が表示されている段階では、まだ悪意あるデータを受信したり、内部のデータが外部へ漏洩したりしたわけではありません。ブラウザが「危険な可能性があるため、データをやり取りする前に通信を遮断しました」と水際で防いでくれている状態です。
ネット上のデマに惑わされて高額な偽セキュリティアプリをインストールしてしまう二次被害こそが、最も警戒すべき落とし穴です。ハッキングされたと早合点せず、まずはシステムが正常に防御プロトコルを働かせた結果であると冷静に認識することが肝要です。
警告を「無視して進む」のは危険?判断基準と潜む3大リスク
エラー画面の下部にある「詳細設定」をクリックすると、「〇〇(安全ではありません)にアクセスする」というリンクが表示されます。手っ取り早くページを読みたい一心で、この接続はプライベートではありません 無視して進む操作を行ってしまうユーザーが後を絶ちません。しかし、この強行突破には極めて深刻な危険が潜んでいます。
| 発生要因・分類 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 証明書の期限切れ | 更新忘れによる失効(全体の約40%を占める運営側ミス) | 有効期間は最長398日(短縮傾向) | 閲覧のみなら実害は少ないが、情報入力は絶対に避けるべき |
| 中間者攻撃(なりすまし) | 偽Wi-Fi等による通信傍受・改ざん | 暗号化無効化の被害発生率が極めて高い | 重大なセキュリティインシデント。即座に通信を切断すべき |
| 端末の日時設定ズレ | OS時刻が数時間〜数日狂っている状態 | NTP自動同期が標準(誤差1秒未満) | 危険性はゼロ。端末設定を正しく修正すれば即座に解消する |
| 公衆Wi-Fi未認証 | ログイン画面への強制リダイレクト失敗 | キャプティブポータルの標準挙動 | ポータル画面で利用規約に同意・ログインすれば安全に復旧 |
警告を無視してアクセスした場合、以下の3大リスクに直面します。
- 個人情報の盗聴:ログインID、パスワード、クレジットカード番号などのWebサイト 危険性 個人情報が平文に近い形でネットワーク上を流れ、第三者に容易に傍受されます。
- フィッシング詐欺サイトへの誘導:本物の銀行やECサイトに酷似した偽サイトへ誘導され、認証情報を丸ごと抜き取られる危険があります。
- マルウェアの強制ダウンロード:通信内容が改ざんされ、不正なスクリプトをブラウザ上で実行させられる恐れがあります。
今すぐ直せる!端末別・原因別の安全な対処手順完全ガイド
警告が出た際、安全を確保しながら問題を解消するための具体的な接続はプライベートではありません 対処法を整理しました。上から順番に確認していくだけで、ユーザー側の環境に起因するエラーの大多数は解決できます。
1. 端末の「日付と時刻」のズレを修正する
意外な盲点として頻発するのがPC 日時設定 ずれです。パソコンやスマートフォンの内蔵時計が過去や未来にズレていると、ブラウザは「有効な証明書も期限外である」と誤認して警告を出します。Windowsの「設定 > 時刻と言語」、macOSの「システム設定 > 日付と時刻」、あるいはスマホの設定から「時刻を自動的に設定」を一度オフにして再度オンに切り替えてください。
2. ブラウザのキャッシュとCookieをクリアする
古いSSL証明書のキャッシュデータがブラウザ内に残存していると、サーバー側が更新済みであってもエラーを吐き続けるケースがあります。Chromeの設定から「閲覧履歴データの削除」を開き、キャッシュクリア Cookie削除を実行した上で、ブラウザを完全に再起動します。
3. フリーWi-Fiのログイン認証を完了させる
カフェや駅、ホテルなどの公衆無線LANに接続した際、フリーWi-Fi ログイン認証(利用規約への同意画面など)を完了していないと、暗号化通信の接続テストが妨害されて警告が出ます。一度ブラウザで「http://example.com」などの保護されていない(HTTP)ページを開き、Wi-Fi管理者のログイン画面を強制表示させて接続を確立してください。
4. セキュリティソフトのSSLスキャン機能を一時停止する
端末に導入しているウイルス対策ソフトが通信を監視する過程で、独自の証明書を割り込ませることがあります。これが原因でセキュリティソフト 干渉が起こり、ブラウザ側が「安全ではない中間者がいる」と判定してしまう場合があります。一時的に「Webシールド」や「HTTPSスキャン」機能をオフにし、挙動が変わるか確認してください。
5. iPhone・Safari特有の対処法
iOS環境では「この接続ではプライバシーが保護されません」というiPhone Safari 警告として表示されます。機内モードのオン・オフによる通信リセット、「設定 > Safari > 履歴とWebサイトデータを消去」の実行、およびプライベートブラウズモードでのアクセス試行によって、ローカル起因の不整合を速やかに解消できます。
一般に知られていない盲点とネットの誤解
セキュリティ警告にまつわる情報の中には、技術的な実態と乖離した都市伝説が数多く流通しています。特に代表的な2つの誤解を正しく解体しておく必要があります。
第一に、「一度警告が出たWebサイトは永久に危険なブラックリスト入りサイトである」という誤認です。実際には、中小企業や個人ブログ、地方自治体のサイトなどで、SSL証明書の自動更新スクリプトが一時的にエラーを起こし、半日程度だけ期限切れになっていただけというケースが膨大な割合を占めています。運営者が更新作業を完了すれば、サイト自体は何ら危険のないクリーンな状態に戻ります。
第二に、「シークレットモード(プライベートブラウズ)を使えば安全に閲覧できる」という勘違いです。シークレットモードは閲覧履歴やCookieを端末に残さないための機能であり、通信経路自体のセキュリティ強度を高めるものではありません。サーバー証明書に致命的な欠陥がある場合、シークレットモードであっても通信の盗聴や改ざんのリスクは全く同じように存在します。
【プロの結論】サイト閲覧を強行すべき人・絶対に撤退すべき人の判断基準
ITリテラシーの観点において、リスク管理とは「ゼロリスクを求めること」ではなく「何が危険で何が許容できるかを正確に見極めること」にあります。警告画面が出た際、先へ進んでも良いケースと、直ちにブラウザを閉じるべきケースの明確な境界線を提示します。
閲覧を強行しても許容される例外的な条件
- 情報入力が一切発生しない閲覧専用ページであること:ニュース記事の閲覧、個人のテキストブログの参照など、見るだけで完結するコンテンツ。
- エラーの原因が「運営者の証明書更新遅れ」と自力で特定できていること:普段から利用しており信頼性が確立されているドメインであること。
- テスト環境やイントラネット内サーバーへのアクセスであること:開発者が内部の検証用サーバーへ接続する場合。
絶対にアクセスを中断・撤退すべき危険な条件
- ログインID・パスワードの入力を求められる全ページ:SNS、Webメール、会員制ポータルなど。
- クレジットカード決済や銀行口座情報に関わる金融・ECサイト:わずかでも証明書エラーが出る場合、偽サイトによる認証情報搾取(フィッシング)の確率が跳ね上がります。
- 出先のフリーWi-Fiに接続している最中:悪意のある第三者が同一Wi-Fiネットワーク内で通信傍受ツールを稼働させている危険性が排除できないため、即座にWi-Fiを切断し、モバイル回線(4G/5G)へ切り替えるべきです。
【接続 は プライベート では ありません】に関するよくある質問(FAQ)
Q1:警告画面の「詳細設定」からアクセスした場合、スマホにウイルスが侵入しますか?
A1:単にアクセスしただけで即座にウイルス感染する可能性は極めて低いです。しかし、通信が暗号化されていないため、そのページ内で入力した文字情報はすべて丸見えになります。また、悪意あるスクリプトが埋め込まれたサイトの場合は端末脆弱性を突かれるリスクがあるため、素性の知れないサイトでの強行突破は推奨されません。
Q2:特定の1サイトだけでなく、すべてのWebサイトでこのエラーが表示されるのはなぜですか?
A2:ほぼ100%、アクセスしている端末(PC・スマートフォン)側の環境に原因があります。端末の「時計のズレ」を直すか、セキュリティソフトの一時停止、ルーターの再起動を行ってください。公衆Wi-Fiの認証が完了していない場合も全サイトで同様のエラーが発生します。
Q3:自分が管理しているWebサイトでこのエラーが出てしまいました。至急直すにはどうすればいいですか?
A3:契約しているレンタルサーバーやクラウドの管理画面を開き、無料独自SSL(Let's Encryptなど)の自動更新が失敗していないか確認してください。ドメインのネームサーバー変更直後や、DNSレコードの設定不備によって認証局のドメイン検証が通っていないケースが頻発しています。証明書を再発行・再インストールすることで復旧します。
まとめ:焦らず原因を切り分け、安全なWebブラウジングを徹底しよう
「接続はプライベートではありません」という突然の警告は、ユーザーを脅かすためのトラップではなく、インターネット上の危険からあなたのプライバシーを守るための頼もしい防壁です。画面を目にした瞬間にパニックに陥る必要は一切ありません。
まずは端末の時計やWi-Fiの認証状態といった身近な環境を確認し、それでも解消しない場合はWebサイト側の不具合と判断して無理な閲覧を控えるのが賢明な大人のデジタル作法です。通信の安全性が確認できないWebサイトには決して大切な個人情報を預けないという基本原則を徹底し、安心・安全なインターネット環境を維持してください。 (出典: 接続 は プライベート では ありません(Yahoo!ニュース))
