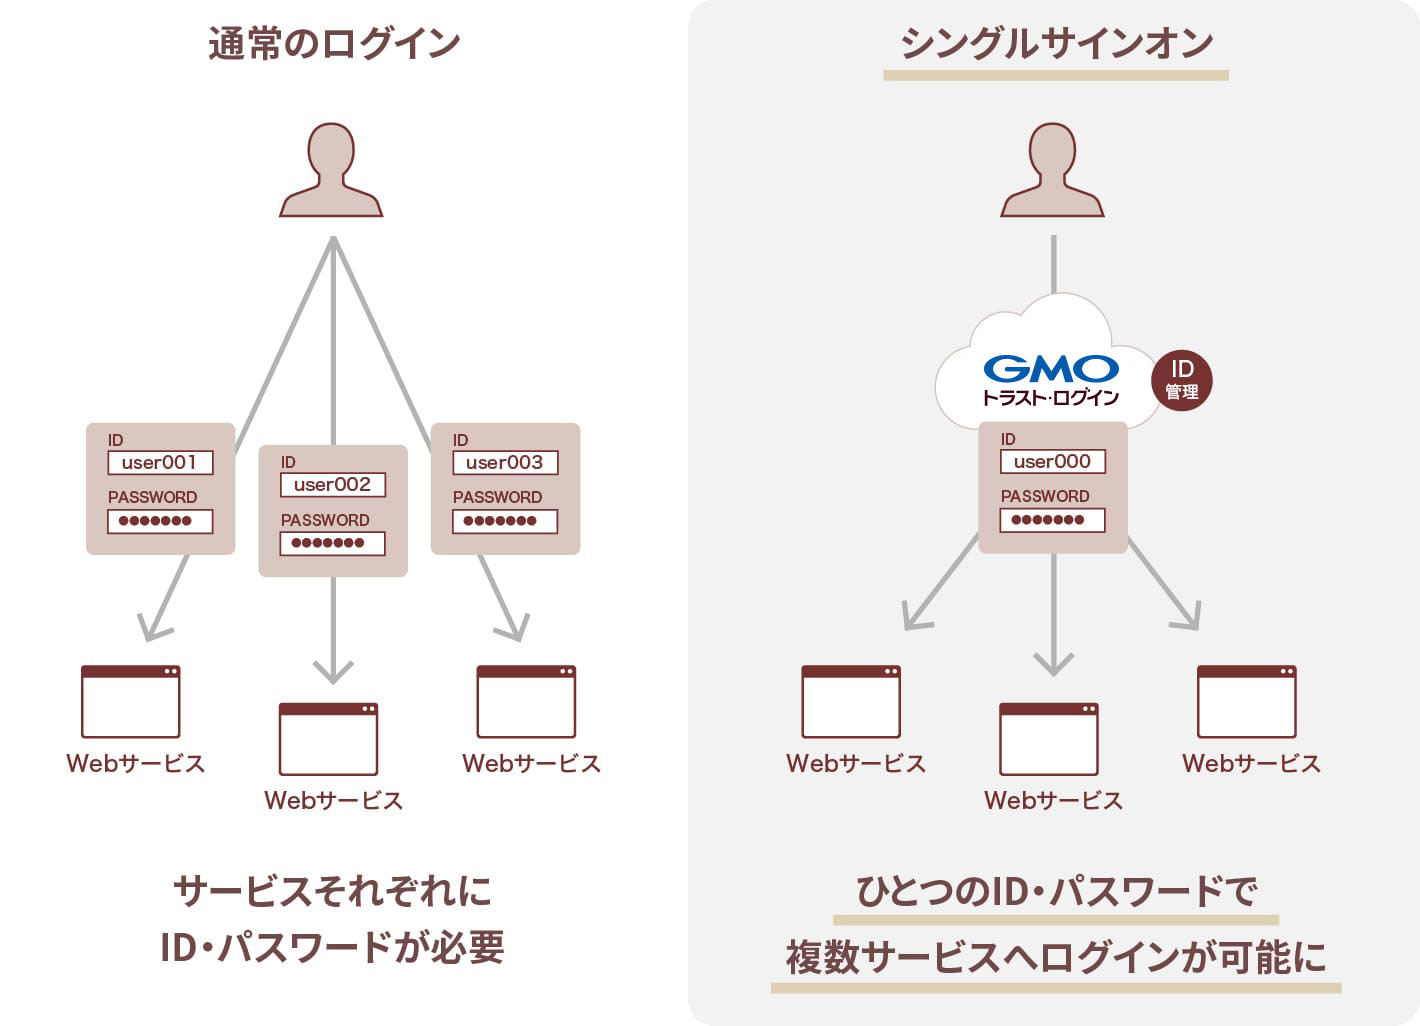
業務で使うSaaSやクラウドサービスの数が爆発的に増え、日常的に何十個ものログイン情報を使い分ける現場では、IDやパスワードの管理が限界を迎えつつあります。そこで急速に普及したのが、一度の認証で複数のクラウドサービスや社内システムへシームレスにログインできる「シングルサインオン(SSO)」です。
しかし、利便性の裏側には、たった1つの鍵が破られた瞬間にすべての重要データへ侵入を許してしまう「単一障害点(SPOF)」という致命的な危険性が潜んでいます。単にツールを導入するだけではかえって組織を危険に晒しかねない今、正しい仕組みとリスク回避の鉄則を押さえる必要があります。
📌 【この記事の重要ポイントまとめ】
- 要点1:シングルサインオン(SSO)は1組の認証情報で複数システムにアクセスできる技術であり、業務効率化とパスワード漏洩リスクの低減を両立します。
- 要点2:最大の危険性は「マスターキーの突破による全方位被害」と「認証基盤ダウンによる全社業務停止」であり、多要素認証(MFA)の併用が必須条件となります。
- 要点3:SAMLやOpenID Connectを基盤としたIDaaS(Okta、Microsoft Entra IDなど)を活用し、ゼロトラストを前提としたアクセス権限管理を敷くことが2026年の標準防衛策です。
【基礎知識】シングルサインオンの仕組みとIdP・SPが果たす役割
シングルサインオンの基本的な仕組みは、信頼できる第三者の「認証局」が利用者の身元を保証し、各サービスへ安全な入室許可証(トークンやアサーション)を発行することで成り立っています。従来のようにサービスごとに個別のIDとパスワードを照合するのではなく、認証プロセスを一元化する構造です。
この仕組みを理解する上で欠かせないのが、IdP(アイデンティティ・プロバイダー)とSP(サービス・プロバイダー)という2つの概念です。
IdPはユーザーの認証情報を一元管理して本人確認を行う「身元保証機関」であり、Microsoft Entra ID(旧Azure AD)やOkta、Google Workspaceなどがこれに該当します。一方のSPは、ユーザーが実際に利用する業務アプリケーション(Slack、Salesforce、Boxなど)を指します。ユーザーがSPにアクセスすると、SPはIdPへ認証を委託し、IdP側で認証が成功したというデジタル署名付きの証明書を受け取ることでログインを許可します。
この通信プロトコルとして国際標準となっているのがSAML認証(主にエンタープライズ向けXML形式)やOpenID Connect(モバイルやWebアプリで広く使われるJSON形式)です。強固に暗号化されたプロトコルを用いることで、ユーザーの生パスワードを各サービス側に渡すことなく、高度な連携を実現しています。
【徹底比較】主要5方式の特徴と導入コスト・セキュリティ強度の違い
シングルサインオンを実現する技術にはいくつかの方式が存在し、社内環境や対象システムの構成によって最適なアプローチが異なります。以下の比較表に、主要な5方式の特徴と評価をまとめました。
| 認証方式 | 詳細・技術的特徴 | セキュリティ強度・費用感 | 編集部の見解・評価 |
|---|---|---|---|
| フェデレーション方式(SAML / OIDC) | IdPとSP間で暗号化トークンを受け渡し認証。クラウドSaaSとの親和性が極めて高い。 | 【強度:極めて高い】 月額課金制(IDaaS利用)が主流 | 現代のデファクトスタンダード。クラウド中心の企業なら第一候補にすべき方式。 |
| リバースプロキシ方式 | 中継サーバー(プロキシ)を設置し、そこですべての認証とアクセス制御を一括処理する。 | 【強度:高い】 サーバー構築・保守費用が発生 | SAML非対応のレガシーなオンプレミスWebシステムを抱える環境に最適。 |
| エージェント方式 | 各Webサーバーに専用のエージェントソフトを組み込み、認証サーバーと通信させる。 | 【強度:高い】 導入・改修コストが膨らみやすい | 個別システムへの改修が必要なため、新規採用は減少し縮小傾向にある。 |
| 代理認証(フォームベース)方式 | クライアントソフトや拡張機能が、ユーザーに代わってID/パスワードを自動入力する。 | 【強度:中程度】 比較的安価に導入可能 | 既存システムに手を加えずに導入できるが、パスワード自体が存在し続ける弱点がある。 |
| ケルベロス認証方式 | WindowsのActive Directory環境などで長年使われているチケット制の認証方式。 | 【強度:高い(社内LAN内)】 Windows Serverの標準機能 | 社内閉域ネットワークでは強固だが、社外からのSaaS利用にはIDaaS連携が不可欠。 |
【光と影】シングルサインオンのメリットと致命的な危険性・デメリット
シングルサインオンの導入には確実なメリットが存在する反面、構造的な脆弱性も内在しています。光と影の両面を正しく把握しなければ、予期せぬセキュリティ事故を招くことになります。
最大のメリットは、ユーザー側のパスワード管理の負担軽減と、情シス部門によるアクセス権限管理の統制力向上です。複数のパスワードを使い回す危険な習慣を根絶できる上、社員の退職時にはIdPのアカウントを1つ無効化するだけで、連動する全SaaSへのアクセスを瞬時に遮断できます。これにより、退職者による不正な情報持ち出しを未然に防ぐことが可能です。
一方で、見過ごせない致命的な危険性として以下の2点が挙げられます。
第1に、単一障害点(SPOF)による連鎖被害のリスクです。親アカウント(IdP)の認証情報がフィッシング詐欺などで漏洩した場合、攻撃者は連携しているすべての業務ツール(メール、ファイルストレージ、顧客データベースなど)へフリーパスで侵入できてしまいます。1つの鍵が破られると家中の金庫がすべて開く状態を意味します。
第2に、認証基盤の障害による業務全面停止です。IdPを提供するクラウドサービス側で大規模なシステム障害が発生した場合、社員全員があらゆるツールにログインできなくなり、全社的な業務停止に追い込まれます。利便性を1点に集中させることは、可用性のリスクを背負うことと表裏一体です。
【実態検証】情シスと現場ユーザーの生の声から見えた運用のリアル
ITmediaや各種カンファレンスで語られた導入企業の事例、およびSNSやサポートコミュニティに寄せられた現場の実態を調査すると、運用開始後に直面する生々しい課題が浮かび上がってきます。
ある大手製造業の情シス担当者は、自著の手記やイベント登壇時に次のように語っています。
「導入前は『パスワードを忘れた』というヘルプデスクへの問い合わせが月間300件を超え、担当業務を圧迫していました。SSOを導入したことで問い合わせは約85%削減され、業務効率化の面では劇的な成果が出ました。しかし、MFA(多要素認証)の通知確認を面倒に感じた役員から『ログインを簡略化してほしい』と反発を受け、セキュリティポリシーの社内周知に最も苦労しました」
また、現場の一般社員の声としては「PCを起動して一度ログインすれば、SlackもGoogle WorkspaceもSalesforceもパスワードなしで開けるため、日々のストレスが格段に減った」という好意的な意見が大半を占める一方、「離席時に画面ロックをかけ忘れると、隣の席の人に自分の全権限を操作されてしまう怖さがある」という物理的なセキュリティ管理に対する不安も散見されます。
一般に知られていない盲点とネットの誤解|「SSO=安全」の落とし穴
ネット上の一部記事や解説では「シングルサインオンを導入すればパスワードが1つになり、セキュリティが万全になる」という論調が見られますが、これは極めて危険な誤解です。
実態として、単純にIDとパスワードだけで認証を行う「ID/PWのみのSSO」は、むしろ攻撃者にとって最も狙いやすい標的となります。2024年から2026年にかけて急増したリバースプロキシ型フィッシング(AiTM攻撃)では、ユーザーが偽のログイン画面にパスワードを入力した瞬間、セッショントークンごと奪取され、SSO環境へ不正侵入される被害が相次いでいます。
つまり、SSO単体は「利便性を高める仕組み」であって、「それ自体が防御力を高める盾」ではありません。SSOを安全に機能させるためには、スマートフォンアプリによるプッシュ通知やFIDO2/パスキー(生体認証)を用いた多要素認証(MFA)、さらにはアクセス元のIPアドレスや端末状態をリアルタイムに評価する条件付きアクセスの組み合わせが絶対条件となります。
【プロの結論】組織心理学とゼロトラストから導く導入基準と対策
組織セキュリティにおいて最も警戒すべきは、過度な制限による現場の「シャドーIT化」や、認証の形骸化による「パスワード疲労」です。人間は面倒なルールを課されると、付箋にパスワードを貼ったり、許可されていない個人端末を使ったりと、心理的防衛本能から抜け道を探し始めます。
SSOは、現場に「快適な操作性」を与えつつ、情シスが「厳格な境界線(セキュリティ統制)」を握るための心理的・構造的な最適解となり得ます。
【プロの結論】向いている企業と見送るべき組織の明確な判断基準
【導入を強く推奨する組織の条件】
- 業務で利用するSaaSが5種類以上に達しており、社員のアカウント管理が煩雑化している企業
- リモートワークやハイブリッドワークが定着し、社外からのアクセス制御を強化したい組織
- 入退社や組織改編の頻度が高く、アカウントの棚卸しや退職者管理に追われている人事・情シス部門
【慎重な検討・準備が必要な組織の条件】
- SAML等の外部認証に対応していない独自のレガシーシステムが社内業務の大半を占めている場合
- FIDO2などの多要素認証や端末管理(MDM)をセットで導入する予算・運用体制が整っていない場合
- 認証基盤がダウンした際の緊急時バックアップ手順や事業継続計画(BCP)が策定できていない組織
【シングルサインオン】に関するよくある質問(FAQ)
Q1:GoogleやLINEのアカウントで外部サイトにログインするのもシングルサインオンですか?
A1:はい、広義のシングルサインオン(ソーシャルログイン)に該当します。これらは主にOpenID Connectという標準プロトコルを利用しており、GoogleやLINEがIdPとなって外部サービスに本人確認結果を伝達しています。
Q2:IDaaSとは何ですか?SSOとはどう違うのですか?
A2:SSOは「一度のログインで複数システムを利用できる機能・仕組み」を指すのに対し、IDaaS(Identity as a Service)はクラウド上でSSO、多要素認証、アクセスログ監査、ユーザープロビジョニングなどを統合提供するクラウドサービス(OktaやMicrosoft Entra IDなど)そのものを指します。
Q3:SSOの認証サーバーがダウンした場合、業務は完全にストップしてしまいますか?
A3:対策を講じていない場合はログイン不能に陥ります。そのため、主要なIDaaSベンダーは99.99%以上の稼働率SLAを掲げ、地理冗長化を行っています。また、重要システムには緊急時用のローカル管理者アカウント(ブレイクグラスアカウント)を用意しておくことがBCP対策の定石です。
まとめ:2026年のID管理で失敗しないための実践ステップ
シングルサインオンは、クラウド活用が当たり前となった現代において、業務生産性の向上とガバナンス強化を同時に実現する極めて強力な基盤です。しかし、親アカウントが突破された際のリスクは計り知れません。
成功の鍵は、「SSOの導入」をゴールとせず、多要素認証(MFA)の義務化やゼロトラストモデルに基づくアクセス権限管理とセットで設計することにあります。自社の利用システムとリスク許容度を冷静に見極め、利便性と堅牢性を兼ね備えた持続可能なセキュリティ対策を推進してください。 (出典: シングル サイン オン(Yahoo!ニュース))
